





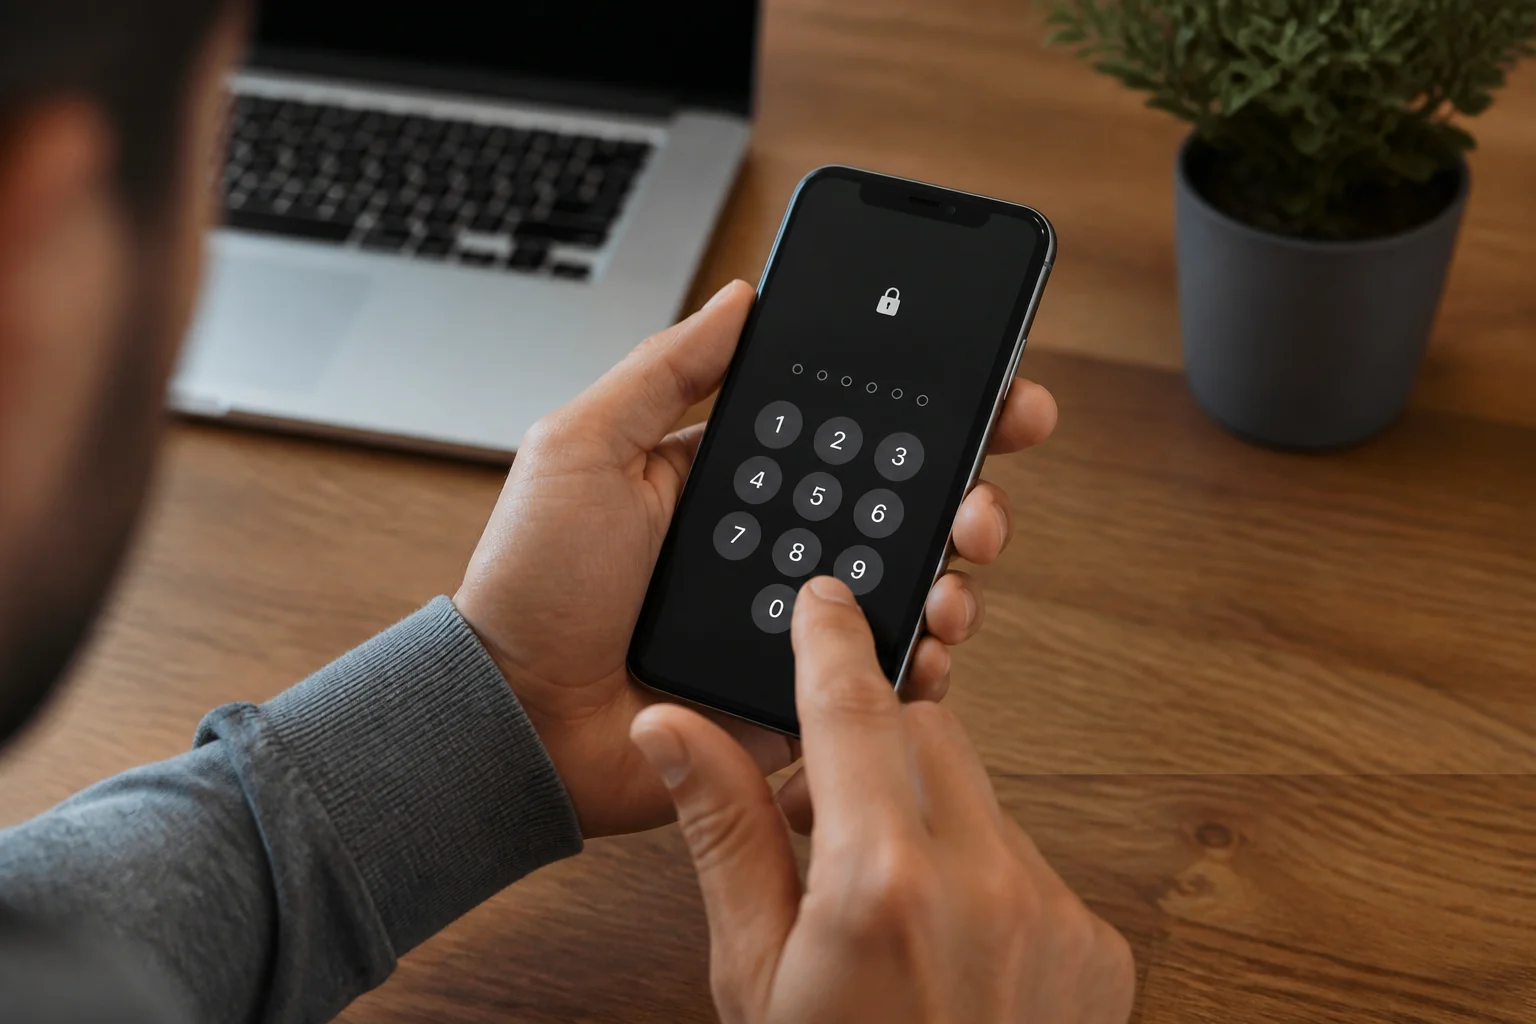
Zabezpieczenie aplikacji mobilnej hasłem to jeden z najprostszych sposobów, by ograniczyć dostęp do bankowości, poczty, komunikatorów czy galerii zdjęć po zgubieniu telefonu lub nieautoryzowanym użyciu urządzenia. Najskuteczniejsze rozwiązanie to połączenie blokady całego smartfona z dodatkowymi zabezpieczeniami w samej aplikacji: kodem PIN, biometrią albo uwierzytelnianiem dwuskładnikowym.
- 1. Jak zabezpieczyć aplikację mobilną hasłem w najprostszy sposób?
- 2. Gdzie szukać ustawień blokady aplikacji?
- 3. Jakie metody zabezpieczenia aplikacji warto wybrać?
- 3.1. Czy lepszy będzie PIN, hasło czy biometria?
- 3.2. Kiedy włączyć uwierzytelnianie dwuskładnikowe?
- 4. Jak krok po kroku zwiększyć bezpieczeństwo aplikacji mobilnej?
- 5. Jakie błędy najczęściej osłabiają ochronę aplikacji?
- 6. Jak wypadają dostępne metody zabezpieczenia w praktyce?
- 7. O czym pamiętać przy aplikacjach finansowych i danych wrażliwych?
- 8. Co zrobić, jeśli aplikacja nie pozwala ustawić hasła?
- 9. Podsumowanie
- 10. Źródła
- 11. Podsumowanie artykułu
- 12. Najczęściej zadawane pytania - FAQ
W praktyce problem pojawia się najczęściej wtedy, gdy z telefonu korzysta więcej niż jedna osoba, urządzenie trafia w niepowołane ręce albo użytkownik przechowuje w aplikacjach dane wrażliwe. Sama instalacja programu nie oznacza jeszcze, że jest on dobrze chroniony. W tym poradniku pokazuję, jak zabezpieczyć aplikację mobilną hasłem, kiedy warto użyć dodatkowej blokady i na co zwrócić uwagę, by nie obniżyć wygody korzystania z telefonu.
Jak zabezpieczyć aplikację mobilną hasłem w najprostszy sposób?
Najprostsza metoda zależy od tego, czy aplikacja oferuje własną blokadę dostępu. Wiele programów bankowych, menedżerów haseł, komunikatorów i aplikacji z dokumentami pozwala ustawić kod PIN, hasło lub logowanie biometryczne bezpośrednio w ustawieniach bezpieczeństwa. W takim wariancie najlepiej aktywować tę funkcję w samej aplikacji, bo działa niezależnie od ogólnej blokady telefonu.
Jeśli aplikacja nie ma własnego hasła, można skorzystać z blokady ekranu telefonu albo z funkcji blokowania aplikacji dostępnej w niektórych systemach i nakładkach producentów. To rozwiązanie mniej precyzyjne, ale nadal skuteczne, szczególnie gdy telefon bywa odkładany bez nadzoru lub użyczany innym osobom.
Gdzie szukać ustawień blokady aplikacji?
Ustawienia zabezpieczeń zwykle znajdują się w sekcji Bezpieczeństwo, Prywatność, Logowanie albo Ochrona aplikacji. W aplikacjach bankowych często trzeba najpierw zalogować się do profilu, a następnie wejść w ustawienia autoryzacji i aktywować PIN lub biometrię. W komunikatorach i menedżerach plików podobne opcje bywają ukryte głębiej, dlatego warto sprawdzić także sekcję konta użytkownika.
Na telefonach z Androidem część producentów dodaje funkcję blokowania wybranych aplikacji na poziomie systemu. W iPhone’ach mechanizm bezpośredniego „hasła na każdą aplikację” nie zawsze jest dostępny dla wszystkich programów, ale część aplikacji sama wspiera Face ID lub Touch ID. To oznacza, że sposób konfiguracji będzie zależał zarówno od systemu, jak i od konkretnej aplikacji.
Jakie metody zabezpieczenia aplikacji warto wybrać?
Nie każda metoda daje ten sam poziom ochrony. Dla aplikacji, które przechowują dane finansowe, zdrowotne lub prywatną korespondencję, najlepiej sprawdza się połączenie kilku warstw zabezpieczeń. Dzięki temu nawet przejęcie jednego elementu nie daje pełnego dostępu do danych.
Czy lepszy będzie PIN, hasło czy biometria?
Krótki PIN jest wygodny, ale powinien być trudny do odgadnięcia. Unikaj kombinacji typu 1111, 1234, rok urodzenia czy daty łatwej do powiązania z właścicielem telefonu. Jeśli aplikacja pozwala, wybierz dłuższy kod albo pełne hasło.
Biometria, czyli odcisk palca lub rozpoznawanie twarzy, zwykle daje dobry balans między bezpieczeństwem a wygodą. Nie powinna jednak być jedyną ochroną myślenia o bezpieczeństwie — zawsze stoi za nią kod zapasowy, który też musi być odpowiednio mocny.
Kiedy włączyć uwierzytelnianie dwuskładnikowe?
Jeżeli aplikacja oferuje uwierzytelnianie dwuskładnikowe, warto je aktywować zwłaszcza w bankowości, poczcie elektronicznej, chmurze i menedżerach haseł. Drugi składnik logowania może przyjmować formę kodu SMS, powiadomienia push, aplikacji uwierzytelniającej albo klucza sprzętowego. To bardzo ogranicza ryzyko przejęcia konta po wycieku hasła.
Warto jednak pamiętać, że kody SMS są dziś uznawane za mniej odporne niż aplikacje uwierzytelniające czy klucze bezpieczeństwa. Jeśli tylko usługa daje wybór, lepiej postawić na aplikację generującą jednorazowe kody lub uwierzytelnianie oparte na bezpieczniejszym standardzie.
Kluczowa informacja: Samo hasło do aplikacji nie wystarczy, jeśli telefon nie ma ustawionej blokady ekranu, aktualnego systemu i możliwości zdalnego odnalezienia lub wymazania danych. Najlepsza ochrona działa warstwowo.
Jak krok po kroku zwiększyć bezpieczeństwo aplikacji mobilnej?
Zamiast ograniczać się do jednego ustawienia, warto potraktować ochronę aplikacji jako krótki proces. Taka lista działa dobrze zarówno przy nowym telefonie, jak i podczas porządkowania już używanego urządzenia.
- Ustaw silną blokadę ekranu telefonu: najlepiej długi PIN, hasło lub biometrię wspartą kodem zapasowym.
- Sprawdź, które aplikacje mają własną blokadę i aktywuj ją w ustawieniach bezpieczeństwa.
- Włącz uwierzytelnianie dwuskładnikowe tam, gdzie to możliwe.
- Aktualizuj system i aplikacje, bo poprawki często usuwają realne luki bezpieczeństwa.
- Ogranicz podgląd treści na ekranie blokady, by powiadomienia nie ujawniały kodów i wiadomości.
- Włącz funkcję lokalizacji telefonu i zdalnego wymazania danych na wypadek zgubienia urządzenia.
Jakie błędy najczęściej osłabiają ochronę aplikacji?
Najczęstszy błąd to przekonanie, że skoro aplikacja wymaga logowania przy pierwszym uruchomieniu, to jest już odpowiednio zabezpieczona. W praktyce wiele programów zapamiętuje sesję użytkownika, więc osoba, która odblokuje telefon, może wejść do nich bez podawania hasła. To dotyczy szczególnie poczty, zakupów, mediów społecznościowych i przechowywania dokumentów.
Drugim problemem są słabe kody i ich powtarzanie w wielu miejscach. Jeśli ten sam PIN chroni telefon, aplikację bankową i sejf z hasłami, ewentualne przejęcie jednego mechanizmu zwiększa ryzyko dostępu do całego cyfrowego życia użytkownika.
Jak wypadają dostępne metody zabezpieczenia w praktyce?
Nie ma jednej idealnej metody dla wszystkich. Wybór zależy od rodzaju danych w aplikacji, częstotliwości korzystania i tego, czy telefon jest używany wyłącznie prywatnie, czy także służbowo. Poniższe porównanie pomaga dobrać rozwiązanie do codziennych potrzeb.
| Metoda | Zalety | Ograniczenia | Kiedy warto użyć |
|---|---|---|---|
| PIN do aplikacji | Szybki, prosty w konfiguracji, działa bez dodatkowych urządzeń | Słaby PIN można łatwo odgadnąć lub podejrzeć | Do aplikacji używanych często, ale z umiarkowanie wrażliwymi danymi |
| Hasło | Wyższa odporność niż krótki PIN, szczególnie przy dłuższych kombinacjach | Mniej wygodne przy częstym logowaniu na telefonie | Do menedżerów haseł, chmury, dokumentów i aplikacji firmowych |
| Biometria | Wygodna, szybka, trudna do skopiowania w codziennym użyciu | Zawsze wymaga kodu zapasowego, zależy od jakości urządzenia | Do bankowości, poczty i komunikatorów używanych wiele razy dziennie |
| Uwierzytelnianie dwuskładnikowe | Znacząco zwiększa bezpieczeństwo konta | Może wydłużać logowanie, wymaga drugiego składnika | Do kont krytycznych: bank, e-mail, chmura, dane służbowe |
Głos eksperta: Najczęściej polecam podejście warstwowe: blokada telefonu, osobne zabezpieczenie najważniejszych aplikacji i drugi składnik logowania dla kont krytycznych. To ważne szczególnie przy bankowości mobilnej i poczcie, bo utrata telefonu rzadko oznacza tylko stratę urządzenia — znacznie częściej otwiera drogę do przejęcia tożsamości, resetu haseł i dostępu do pieniędzy.
O czym pamiętać przy aplikacjach finansowych i danych wrażliwych?
W aplikacjach związanych z pieniędzmi lub dokumentami warto iść krok dalej niż standardowa blokada. Oprócz PIN-u lub biometrii dobrze jest włączyć powiadomienia o logowaniu, autoryzację transakcji oraz możliwość szybkiego zablokowania dostępu z poziomu bankowości internetowej lub infolinii. Przy utracie telefonu liczy się czas reakcji.
Z perspektywy bezpieczeństwa warto też regularnie przeglądać listę urządzeń powiązanych z kontem oraz usuwać stare, nieużywane telefony. To prosty krok, który często bywa pomijany, a realnie zmniejsza powierzchnię ryzyka.
Co zrobić, jeśli aplikacja nie pozwala ustawić hasła?
Jeśli program nie ma własnej funkcji blokady, najpierw zadbaj o mocne zabezpieczenie telefonu. Następnie sprawdź, czy producent urządzenia oferuje systemową funkcję blokowania aplikacji albo osobną „przestrzeń prywatną” dla wybranych programów. Na części urządzeń takie rozwiązania działają bardzo skutecznie i pozwalają ograniczyć dostęp bez instalowania dodatkowych narzędzi.
Ostrożnie podchodź do aplikacji firm trzecich, które obiecują „hasło na każdą aplikację”. Mogą wymagać szerokich uprawnień, wyświetlać reklamy lub same stanowić ryzyko prywatności. Jeśli już z nich korzystasz, wybieraj rozwiązania od rozpoznawalnych dostawców i dokładnie sprawdzaj zakres żądanych uprawnień.
Podsumowanie
Zabezpieczenie aplikacji mobilnej hasłem ma sens wszędzie tam, gdzie przechowujesz dane osobowe, finansowe lub prywatną komunikację. Najlepszy efekt daje nie pojedyncza funkcja, lecz zestaw zabezpieczeń: blokada telefonu, osobna ochrona aplikacji, aktualizacje i drugi składnik logowania dla najważniejszych kont.
Jeśli chcesz podnieść bezpieczeństwo bez komplikowania sobie życia, zacznij od trzech kroków: ustaw mocny kod ekranu, aktywuj biometrię lub PIN w aplikacjach krytycznych i włącz uwierzytelnianie dwuskładnikowe tam, gdzie jest dostępne. To niewielki wysiłek, który realnie ogranicza skutki zgubienia telefonu i nieautoryzowanego dostępu.
Sprawdź najpopularniejsze telefony komórkowe w 2026 roku:
Źródła
- https://support.google.com/android/answer/9075927
- https://support.google.com/accounts/answer/46526
- https://support.apple.com/pl-pl/guide/iphone/iph14a867ae
- https://support.apple.com/pl-pl/102660
- https://www.ncsc.gov.uk/collection/top-tips-for-staying-secure-online/two-step-verification
- https://www.cisa.gov/secure-our-world/use-strong-passwords
Podsumowanie artykułu
- Najbezpieczniejsze jest podejście warstwowe. Sama blokada aplikacji nie wystarczy, jeśli telefon pozostaje słabo chroniony. W praktyce najlepiej połączyć blokadę ekranu, zabezpieczenie aplikacji i drugi składnik logowania.
- PIN, hasło i biometria mają różne zastosowania. Biometria zwykle najlepiej łączy wygodę z bezpieczeństwem, ale zawsze opiera się także na kodzie zapasowym. Dla aplikacji z danymi wrażliwymi warto unikać krótkich i przewidywalnych kodów.
- Najwięcej ryzyka dotyczy bankowości, poczty i chmury. To właśnie te aplikacje mogą posłużyć do przejęcia pieniędzy albo resetu haseł do innych usług. Dlatego powinny być chronione najmocniej i regularnie sprawdzane pod kątem aktywnych urządzeń oraz ustawień bezpieczeństwa.